Teknologi
Grok Build: 35 Ribu Aplikasi Terbuka, Cek dan Kunci Punya Anda
Laporan Claroc 10 November 2026 menemukan 35.578 aplikasi Grok Build di grok.me bisa dibuka siapa saja tanpa login. Cek apakah aplikasi Anda ikut terbuka, ubah
Pernah membuat aplikasi dengan Grok Build lalu menekan tombol Publish? Kalau iya, luangkan lima menit hari ini. Firma keamanan Claroc menemukan 35.578 aplikasi buatan Grok di domain grok.me yang bisa dibuka siapa saja, tanpa login sama sekali. Di antaranya ada daftar karyawan rumah sakit, hasil lab pasien ICU, sampai lembar absensi yang menyimpan kata sandi karyawan dalam teks biasa.
Kabar baiknya, memeriksa dan menutup celah ini tidak sulit. Anda cukup tahu aplikasi mana yang pernah dipublikasikan, mengujinya dari jendela penyamaran, lalu mengganti setelan aksesnya. Langkah lengkapnya ada di bawah, termasuk apa yang perlu dilakukan kalau aplikasi Anda telanjur memuat data pribadi orang lain.
Apa sebenarnya yang ditemukan Claroc?
Claroc menerbitkan laporannya pada 10 November 2026 dengan judul "GhostShares 2". Tim mereka mengumpulkan alamat aplikasi di grok.me, lalu membuka halaman pertama setiap aplikasi satu kali dari internet publik, tanpa masuk ke akun apa pun.
| Temuan | Angka |
|---|---|
| Alamat aplikasi yang dicoba | 43.551 |
| Masih aktif saat dicek | 37.571 |
| Bisa dibuka tanpa login | 35.578 (94,7%) |
| Menolak tamu (HTTP 401) | 1.993 (5,3%) |
| Perkiraan aplikasi berisi data pribadi | 650–800 |
| Aplikasi milik staf SpaceXSI dan X | 24 |
| Organisasi lain yang bisa dikenali | 30, enam di antaranya perusahaan Fortune 500 |
Sebagian besar aplikasi yang terbuka sebenarnya tidak berbahaya: gim, halaman promosi, dan kalkulator. Masalahnya ada pada sekitar satu dari sepuluh aplikasi yang memuat data internal perusahaan atau data pribadi. Claroc memperkirakan sekitar 2% isinya tergolong serius.
Yang paling ironis, 24 aplikasi milik karyawan SpaceXSI sendiri ikut terbuka. Isinya antara lain rencana orientasi karyawan baru yang ditandai rahasia, peta 594 akun penjualan strategis, dan delapan proposal iklan X. Menurut Claroc, SpaceXSI menurunkan ke-24 aplikasi itu setelah menerima laporan, tetapi aplikasi milik pengguna lain dibiarkan seperti semula.
SpaceXSI, lewat perwakilan yang menjawab Ars Technica, menyatakan aplikasi bersifat privat secara bawaan dan tidak ada yang menjadi publik kecuali pembuatnya memilih untuk membagikannya. Claroc membantah dengan temuan dari akun berbayar yang mereka pakai: saat tombol Publish diklik, pilihan "Anyone with the link" sudah tercentang lebih dulu.
Linknya acak, kok bisa ditemukan orang lain?
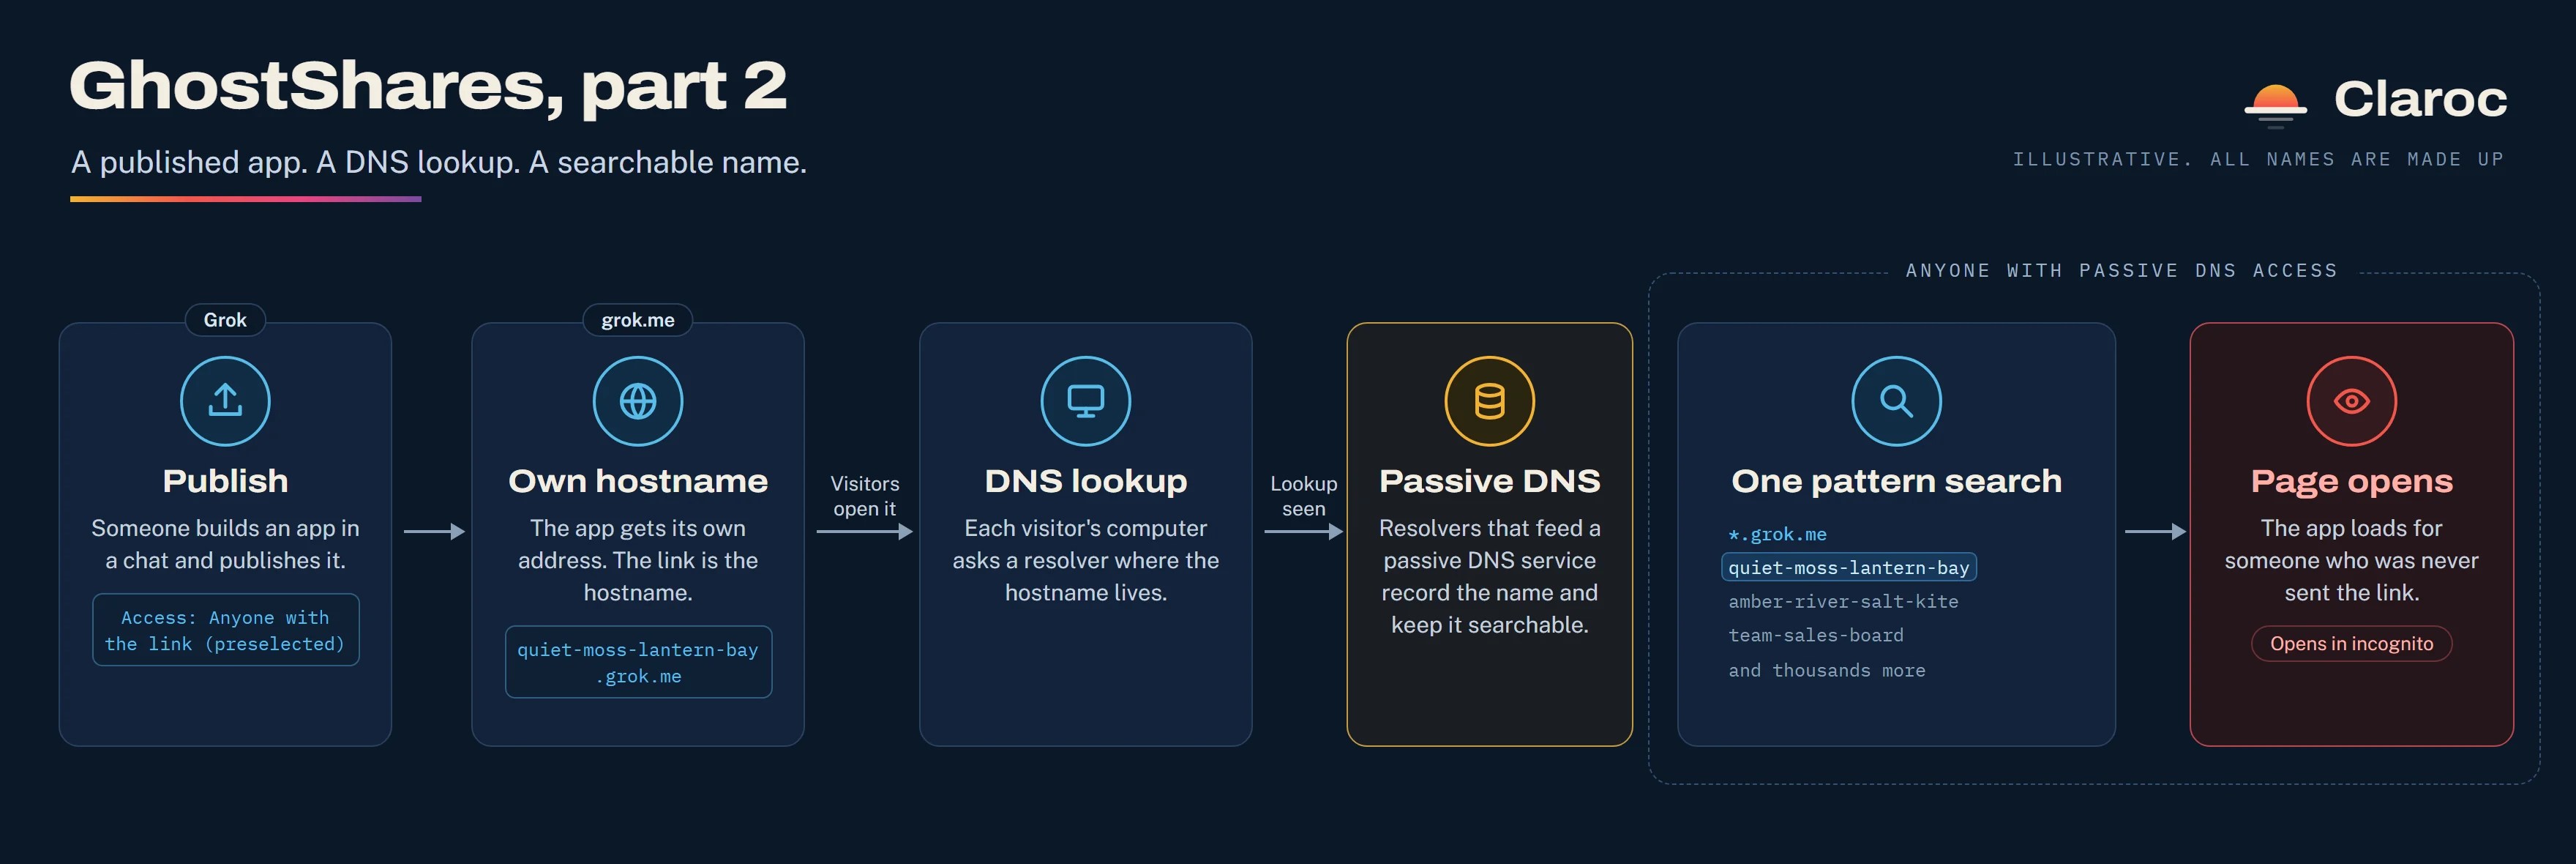
Banyak orang merasa aman karena alamat aplikasinya berupa empat kata acak, misalnya namaacak.grok.me. Rasanya mustahil ada yang menebak. Masalahnya, orang lain memang tidak perlu menebak.
Begini alurnya dalam bahasa sederhana:
- Setiap aplikasi Grok Build mendapat nama domainnya sendiri di grok.me.
- Saat Anda atau rekan membuka link itu, komputer bertanya ke server DNS, "Alamat ini ada di mana?"
- Layanan passive DNS komersial mencatat pertanyaan-pertanyaan seperti itu dari banyak server DNS.
- Siapa pun yang punya akun di layanan tersebut bisa mencari semua nama dengan pola .grok.me.
- Hasilnya, daftar alamat aplikasi bisa didapat tanpa pernah menerima linknya dari siapa pun.
Jadi, begitu link dibuka satu kali oleh orang yang Anda kirimi, namanya sudah bisa masuk ke indeks. Itulah sebabnya Claroc menyebut halaman semacam ini "GhostShares": terbuka untuk orang yang tidak pernah diberi link.
Perbandingannya dengan link obrolan biasa cukup jelas. Link berbagi percakapan Claude, ChatGPT, dan Gemini menaruh bagian rahasianya di belakang garis miring, misalnya chatgpt.com/share/kode. Bagian itu tidak terlihat oleh DNS. Meski begitu, Claroc mengingatkan bahwa model seperti ini pun tidak sepenuhnya aman: pada Agustus 2025, lebih dari 370.000 percakapan Grok yang dibagikan lewat grok.com/share sempat muncul di hasil pencarian Google.
Cara cek apakah aplikasi Grok Build Anda terbuka untuk umum
Ujinya sederhana dan tidak butuh alat khusus. Lakukan untuk setiap aplikasi yang pernah Anda publikasikan, termasuk aplikasi coba-coba yang sudah lama dilupakan.
- Kumpulkan semua link aplikasi Anda. Cari di riwayat obrolan Grok, riwayat browser, atau grup WhatsApp tempat Anda pernah membagikan link .grok.me.
- Buka jendela penyamaran (incognito). Di Chrome, tekan Ctrl+Shift+N di laptop atau pilih "Tab Samaran Baru" di HP. Pastikan Anda tidak sedang login ke akun Grok di jendela itu.
- Tempel link aplikasi dan buka. Perhatikan apa yang muncul.
- Baca hasilnya dengan tabel di bawah.
| Yang muncul di jendela penyamaran | Artinya | Tindakan |
|---|---|---|
| Aplikasi langsung tampil lengkap | Terbuka untuk siapa saja yang punya link | Ubah akses atau turunkan aplikasinya |
| Diminta login, lalu terbuka dengan akun Google mana pun | Kemungkinan terbuka untuk semua akun Google | Uji dengan akun lain, lihat bagian login di bawah |
| Muncul pesan error atau tidak punya akses (HTTP 401) | Akses sudah dibatasi | Aman dari sisi pengaturan akses |
| Halaman tidak ditemukan | Aplikasi sudah tidak dipublikasikan | Tidak perlu tindakan |
Bagi yang terbiasa memakai terminal, cara cepatnya adalah melihat kode status HTTP. Claroc memakai patokan yang sama: aplikasi yang disetel "Only you" atau "Invited users" menjawab dengan kode 401.
# Ganti alamat di bawah dengan alamat aplikasi Anda
curl -s -o /dev/null -w "%{http_code}\n" https://namaaplikasi.grok.me
# 200 = terbuka untuk umum, 401 = butuh izin
Tips: Uji juga aplikasi yang Anda anggap "cuma latihan". Banyak aplikasi latihan diisi data asli, misalnya daftar nama siswa atau nomor HP pelanggan, karena lebih praktis daripada membuat data contoh.
Mengunci akses: pilih setelan yang sesuai isi aplikasinya

Menurut laporan Claroc, panel publikasi Grok Build menawarkan tiga pilihan akses. Letak menunya bisa sedikit berbeda setelah pembaruan, jadi cari panel yang muncul saat Anda menekan Publish atau mengatur ulang aplikasi yang sudah terbit.
| Setelan | Siapa yang bisa membuka |
|---|---|
| Anyone with the link | Siapa saja yang tahu alamatnya, tanpa login |
| Invited users | Hanya akun yang Anda undang |
| Only you | Hanya Anda sendiri |
Supaya tidak bingung, cocokkan setelan dengan isi aplikasinya:
| Isi aplikasi | Setelan yang disarankan |
|---|---|
| Gim, kalkulator, atau halaman promosi tanpa data pribadi | Anyone with the link boleh dipakai |
| Data pelanggan, daftar siswa, absensi, stok toko | Invited users |
| Catatan pribadi, keuangan, atau eksperimen dengan data asli | Only you |
| Aplikasi lama yang sudah tidak dipakai | Turunkan (unpublish) saja |
Claroc juga menyarankan langkah yang sama: aplikasi yang memuat data pribadi atau internal sebaiknya disetel ke "Invited users" atau "Only you", atau sekalian tidak dipublikasikan. Setelah mengganti setelan, ulangi tes di jendela penyamaran untuk memastikan aplikasinya benar-benar tertutup.
Kalau aplikasi Anda telanjur memuat data pribadi
Mengunci akses hari ini tidak menghapus kemungkinan data sudah dilihat atau disalin orang sebelumnya. Kalau aplikasi Anda sempat terbuka dan berisi data orang lain, lakukan langkah berikut secara berurutan:
- Tutup aksesnya lebih dulu. Ganti ke "Only you" atau turunkan aplikasinya.
- Ganti semua kata sandi yang pernah tertulis di kode atau data aplikasi. Kasus lembar absensi dalam laporan Claroc menunjukkan 18 akun beserta kata sandinya tersimpan di berkas skrip yang ikut terunduh ke browser setiap pengunjung.
- Cabut dan buat ulang kunci API atau token yang pernah Anda tempel ke aplikasi, misalnya kunci layanan pembayaran, Google Sheets, atau bot WhatsApp.
- Catat data apa saja yang sempat terbuka dan sejak kapan, selagi masih ingat.
- Beri tahu orang yang datanya terdampak. Ini juga soal aturan. UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data, termasuk usaha dan lembaga, memberi tahu pemilik data jika terjadi kegagalan pelindungan data. Batas waktunya paling lambat 3 × 24 jam. Kalau ragu soal kewajiban ini, konsultasikan dengan bagian hukum atau konsultan yang paham UU PDP.
Peringatan: Jangan pernah menulis kata sandi, PIN, atau kunci API langsung di dalam permintaan ke Grok saat membangun aplikasi. Apa pun yang ditulis di kode bagian depan aplikasi bisa dibaca pengunjung lewat fitur "Lihat sumber halaman" di browser.
Login Google di aplikasi tim belum tentu mengunci data

Temuan kedua dalam laporan ini sering terlewat, padahal dampaknya lebih besar. Claroc membuat aplikasi daftar pelanggan untuk tim memakai Grok Build. Aplikasi itu punya tombol "Continue with Google", jadi kelihatannya sudah aman.
Baca juga 5G XLSmart Sudah di 80 Kota, Begini Cara Cek Sinyalnya
Kenyataannya, kode buatan Grok memasukkan siapa pun yang login dengan akun Google ke dalam tim sebelum memeriksa apakah orang itu benar anggota tim. Akibatnya, akun Google orang luar bisa membaca, mengubah, bahkan menghapus data. Claroc menegaskan pengujian ini hanya dilakukan pada aplikasi buatan mereka sendiri.
Cara mengujinya di aplikasi Anda:
- Buka aplikasi tim Anda di jendela penyamaran.
- Login memakai akun Google cadangan yang tidak pernah Anda undang.
- Coba lihat data, lalu coba ubah satu data contoh.
- Kalau akun asing itu bisa melihat atau mengubah data, minta Grok memperbaiki logika aksesnya, misalnya dengan perintah: "Hanya izinkan email yang ada di daftar anggota tim untuk membuka dan mengubah data. Tolak semua akun lain."
- Ulangi tes dengan akun cadangan sampai aksesnya benar-benar ditolak.
Pelajaran yang bisa dibagikan ke rekan kerja: tombol login bukan jaminan keamanan. Yang menentukan adalah aturan siapa yang boleh melihat data setelah login.
Apakah ChatGPT, Lovable, dan Bolt lebih aman?
Masalah ini tidak khusus Grok. Claroc menyebut Grok, ChatGPT, Lovable, Replit, Base44, Google AI Studio, dan Meta Muse sama-sama memberi setiap aplikasi nama domain sendiri, sedangkan v0 dan Bolt juga menerbitkan ke nama domain. Semua nama domain itu bisa tercatat di data DNS.
| Pembuat aplikasi AI | Bentuk alamat | Setelan awal saat berbagi (menurut uji Claroc) |
|---|---|---|
| Grok Build | namaacak.grok.me | Anyone with the link |
| ChatGPT | namaaplikasi.username.chatgpt.site | Only me |
| Lovable, Bolt, Replit | Nama domain per aplikasi | Paparan serupa, menurut CTO Claroc |
Bedanya ada pada setelan awal. Saat Claroc menekan Share di aplikasi buatan ChatGPT, aksesnya otomatis "Only me" sampai diubah. Artinya, kalaupun alamatnya muncul di data DNS, aplikasinya hanya bisa dibuka pemiliknya. Meski begitu, CTO Claroc, Asaf Aprozper, mengakui aplikasi di Lovable, Bolt, dan Replit punya paparan yang sama. Menurutnya, Grok menonjol karena di sanalah ditemukan data perusahaan paling sensitif.
Satu catatan: Claroc sendiri menjual alat keamanan untuk aplikasi buatan AI, jadi temuannya layak ditimbang dengan kepala dingin. Namun angka dan contohnya juga dikonfirmasi media lain seperti Ars Technica dan The Next Web, dan SpaceXSI menurunkan aplikasi stafnya sendiri setelah laporan masuk.
Checklist
- Kumpulkan semua link .grok.me yang pernah Anda publikasikan
- Buka setiap link di jendela penyamaran
- Ubah aplikasi berisi data ke "Invited users" atau "Only you"
- Turunkan aplikasi lama yang sudah tidak dipakai
- Ganti kata sandi dan kunci API yang pernah tertulis di aplikasi
- Uji aplikasi tim dengan akun Google yang tidak diundang
Referensi
- Claroc Research (2026). GhostShares 2: Grok Apps Exposed xAI's Business Secrets and People's Private Data
- The Next Web (2026). SpaceXSI's Grok Build left 35,000 apps open, security firm Claroc says
- Ars Technica (2026). Liputan Dan Goodin tentang aplikasi Grok Build yang terbuka
- Unite.AI (2026). Claroc Research Finds 35,578 Grok Apps Accessible Without Sign-In
- The Tech Signal (2026). Claroc: 35,578 Grok Build apps opened without sign-in
- Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi
Pertanyaan Umum
Apakah semua aplikasi Grok Build otomatis terbuka untuk umum?
Apakah aplikasi yang belum pernah saya bagikan linknya tetap aman?
Apakah perlu paket berbayar untuk menerbitkan aplikasi Grok Build?
Apakah SpaceXSI sudah memperbaiki masalah ini?
Bolehkah saya iseng membuka aplikasi orang lain yang ternyata terbuka?
Kesimpulan
Laporan Claroc menunjukkan bahwa membuat aplikasi dengan AI memang cepat, tetapi setelan akses tetap harus diatur sendiri. Sebanyak 35.578 aplikasi Grok Build bisa dibuka tanpa login, dan ratusan di antaranya memuat data pribadi.
Kabar baiknya, pemeriksaannya hanya butuh beberapa menit: buka link di jendela penyamaran, ganti setelan ke "Invited users" atau "Only you", dan bereskan kata sandi yang telanjur tertulis. Kalau teman-teman punya rekan kerja atau komunitas yang aktif membuat aplikasi dengan Grok, bagikan checklist di atas supaya data mereka juga ikut aman.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar