Teknologi
Android TV Box Botnet XCPE, Cara Cek di Rumah
Google memutus Videostrong setelah backdoor XCPE di lebih dari 1,3 juta Android TV box. Ini kronologi botnet, tanda infeksi, dan cara cek serta amankan STB di r
Google Threat Intelligence Group (GTIG) mengumumkan pembongkaran botnet XCPE yang menyusup ke lebih dari 1,3 juta set-top box Android. Menurut laporan resmi Google Cloud Blog (2 November 2026) dan liputan detikINET (6 November 2026), backdoor itu dinilai dengan keyakinan tinggi sengaja dibangun dan dioperasikan oleh Videostrong Technology Co., produsen perangkat asal Shenzhen.
Artikel ini akan menjelaskan apa yang terjadi, bagaimana malware bertahan di firmware, apa dampaknya buat pemilik TV box Android di rumah, serta langkah praktis untuk mengecek dan mengamankan perangkat. Fokusnya pada fakta kasus XCPE plus cara cek yang masuk akal—bukan tutorial rooting panjang.
Apa yang terjadi pada TV box Android
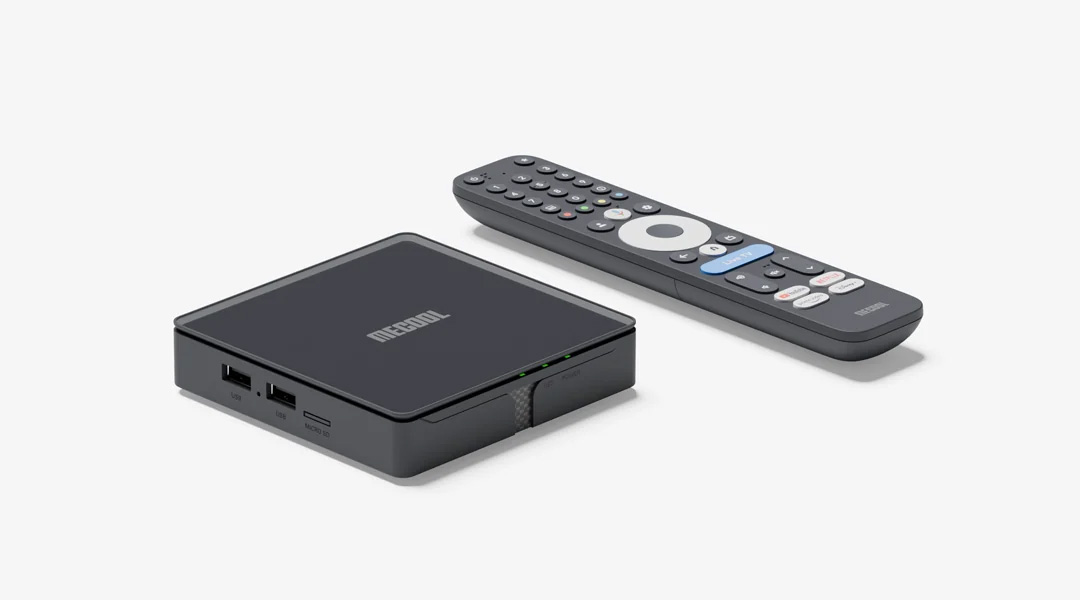
Beda dengan botnet klasik yang masuk lewat tautan palsu atau celah keamanan, XCPE sudah tertanam di firmware sejak pabrik. Google menulis: malware ditemukan di banyak model dan merek selama bertahun-tahun, dengan infrastruktur khusus serta konfigurasi yang terus berubah supaya sulit terdeteksi.
Ringkas temuan utama:
- Skala: lebih dari 1,3 juta perangkat masuk botnet XCPE.
- Aktor: Videostrong Technology Co., OEM/ODM Android—bukan “pegawai nakal” atau kecelakaan produksi, menurut penilaian Google.
- Cara monetisasi: akses backdoor dijual ke afiliasi kriminal yang memasang modul iklan palsu, proxy perumahan, dan malware tambahan.
- Dampak samping: Google ikut memutus domain command-and-control (C2) lebih dari belasan keluarga malware terkait, dan menilai pemutusan itu memutus akses ke setidaknya 10 juta perangkat lain yang terkompromi lewat saluran berbeda.
- Sanksi: Videostrong dan afiliasinya di masa depan dilarang membuat perangkat Android bersertifikasi atau menyuplai perangkat lunak ke vendor tersertifikasi.
DetikINET menambahkan: investigasi Google bersama Synthient menemukan setidaknya 182 model terdampak. Selain STB seperti Mecool dan TV box white-label, malware juga muncul di mesin karaoke, papan iklan digital, hingga perangkat kesehatan digital.
Catatan: Angka Trend Micro yang dikutip beberapa outlet menyebut sekitar 1,47 juta unit di lebih dari 170 negara. Angka resmi Google untuk botnet XCPE tetap “lebih dari 1,3 juta”.
Cara kerja backdoor XCPE
Arsitektur malware digambarkan Google sebagai sistem tiga tahap yang makin “modular” sejak akhir 2024:
- Backdoor utama (
x.cpeataucom.oemservice) berjalan dengan hak android.uid.system. Paket preload ada di partisi firmware. Kalau dihapus dari/data/app/, setelah reboot ia bisa terpasang ulang dari folder/oem/. - Loader (
com.abc.nexuspada banyak sampel) menerima perintah lewat IPC dari backdoor, lalu menjalankan modul monetisasi. Sejak Agustus 2026, operator mulai mengganti loader umum dengan dropper kecil yang menyamar sebagai aplikasi sistem. - Modul afiliasi mengubah perangkat jadi exit node proxy, mesin ad-fraud, atau pintu masuk backdoor lain (misalnya Moyu, Spirit, Bird).
Alur komunikasi kira-kira begini:
- Perangkat boot, stub sistem memeriksa
/oem/lalu memasang paket backdoor. - HTTP bootstrap ke subdomain
*.anyevonline.com(tergantung versi Android dan tipe perangkat) untuk mengambil konfigurasi MQTT. - Koneksi MQTT persisten ke broker (di laporan:
mqtt.szbboys.com) untuk perintah real-time.
Lewat kanal itu, operator bisa:
- memasang APK diam-diam,
- mematikan Google Play Protect,
- menjalankan perintah shell dengan privilege sistem,
- mengambil tangkapan layar dan menyuntik keystroke,
- mengirim data akun, inventaris aplikasi, dan log,
- melakukan pengintaian jaringan serta reverse shell.
Modul monetisasi yang disebut Google antara lain Linkfog, AppSalt/Honeygain, GaGaNode, NetNut/Popanet, Traffmonetizer, Jaguar/BWM, plus keluarga ad-fraud seperti HiddenView dan Fission. Di sejumlah perangkat, hingga tiga layanan proxy perumahan bisa jalan bersamaan tanpa persetujuan pemilik.
Kenapa Google memblokir Videostrong

Google menekankan dua poin yang membuat kasus ini beda dari “malware biasa di Play Store”:
- Supply chain attack dari pabrikan resmi. Ancaman datang dari pihak yang seharusnya menjaga keamanan perangkat, bukan dari tautan acak.
- Penyamaran saat sertifikasi. Videostrong memakai teknik obfuscation supaya kode berbahaya tidak aktif saat uji kompatibilitas, lalu baru hidup setelah first boot pengguna.
Synthient, menurut BleepingComputer, menelusuri jejak ke Videostrong lewat beberapa bukti: sampel di Mecool KM9PRO Max, direktori terbuka di infrastruktur malware yang berisi PDF R&D Videostrong, domain perusahaan yang berbagi IP dengan infrastruktur C2, serta alamat email perusahaan yang dipakai menandatangani backdoor.
Respons Google mencakup:
- tindakan hukum menutup domain dan server kontrol Videostrong serta C2 modul afiliasi,
- pemutusan hubungan dan larangan sertifikasi Android ke depan,
- perbaikan proses review firmware Android TV supaya celah “tidur saat uji, aktif setelah boot” lebih sulit dipakai lagi.
Mitra yang disebut dalam operasi antara lain Kepolisian Nasional Jepang (NPA), Lumen, HUMAN Security, Plume, Synthient, dan TrendAI.
Peringatan: Memutus C2 tidak otomatis membersihkan perangkat. Google dan BleepingComputer menegaskan backdoor tetap ada di firmware yang terinfeksi dan bisa memasang ulang dirinya. Pembersihan butuh firmware bersih atau perangkat diputus dari internet.
Cara cek TV box di rumah
Bagian ini yang paling relevan buat pemilik TV box Android di Indonesia. Tidak semua STB murah di marketplace otomatis terkena XCPE, tapi pola white-label/OEM murah justru yang paling sering disebut di kasus serupa.
Tanda yang patut dicurigai
- Perangkat terasa lambat atau panas meski hanya idle / nonton streaming.
- Data internet rumah naik tanpa alasan jelas (indikasi dipakai jadi proxy).
- Muncul aplikasi sistem asing (
com.abc.nexus,com.oemservice, paket bernama NTP/SSO “sistem” yang tidak dikenal). - Google Play Protect tiba-tiba nonaktif atau sulit dinyalakan kembali.
- Iklan muncul di luar aplikasi yang dibuka, atau layar “hidup sendiri”.
Langkah cek praktis
- Catat merek, model, dan firmware. Buka Settings → About / Perangkat. Cocokkan dengan daftar merek white-label yang sering muncul di liputan (termasuk lini Mecool yang disebut peneliti).
- Cek daftar aplikasi sistem. Di Settings → Apps, tampilkan system apps. Cari nama mencurigakan di atas. Jangan asal “Force stop” saja—backdoor preload bisa kembali setelah reboot.
- Aktifkan Google Play Protect jika masih tersedia, lalu jalankan scan. Ingat: XCPE dilaporkan bisa mematikan proteksi ini lewat privilege sistem.
- Pantau trafik router. Lihat perangkat mana yang paling boros bandwidth saat TV box “idle”. Lonjakan konstan ke luar negeri tanpa streaming bisa jadi sinyal proxy.
- Bandingkan dengan Android TV resmi. Perangkat bersertifikasi Google/Android TV dari merek mapan biasanya punya jalur update lebih jelas. Daftar mitra resmi ada di situs Android TV Google.
Kalau dicurigai terinfeksi
- Lepas dari Wi-Fi/LAN dulu supaya tidak jadi exit node.
- Cari firmware resmi bersih dari merek distributor—bukan file acak di grup Telegram.
- Kalau firmware bersih tidak tersedia, anggap perangkat tidak aman untuk jaringan rumah selama masih online.
- Ganti kata sandi Wi-Fi dan akun yang pernah login di TV box (Google, streaming, banking lewat browser TV bila ada).
- Pertimbangkan ganti ke Chromecast with Google TV, Mi Box resmi, atau smart TV bawaan dari merek yang punya update keamanan jelas.
Tips: Hindari aplikasi “bagi bandwidth dapat uang” di STB. Google secara eksplisit mengingatkan bahwa tawaran “sharing unused bandwidth” sering jadi pintu masuk jaringan proxy ilegal.
Yang relevan buat pengguna di Indonesia

Di marketplace lokal, TV box Android harga ratusan ribu sampai sekitar sejuta rupiah sangat mudah ditemukan. Banyak yang white-label: merek di kotak beda, board dan firmware mirip. Itu pola yang rentan terhadap risiko OEM seperti kasus Videostrong—meski tidak semua box murah otomatis kena XCPE.
Beberapa catatan praktis:
- Prioritaskan merek dengan update jelas. Baca halaman dukungan firmware sebelum beli. Kalau vendor tidak punya situs update, risikonya lebih tinggi.
- Jangan jadikan TV box “komputer kedua”. Hindari login akun bank, email kerja, atau password manager di browser STB.
- Isolasi jaringan. Kalau tetap memakai box murah untuk IPTV/streaming, taruh di guest Wi-Fi terpisah dari laptop dan HP yang dipakai transaksi.
- IndiHome / STB operator beda konteks. STB resmi operator biasanya dikelola penyedia layanan. Kasus XCPE menarget ekosistem Android TV box retail/OEM; tetap pantau pengumuman operator bila ada advisory.
- Bedakan dengan riset “AI worm” Anthropic. Artikel mughu sebelumnya membahas eksperimen model AI di TV box murah. XCPE adalah backdoor pabrikan nyata untuk ad-fraud dan proxy—bukan peringatan hipotetis soal AI yang menggandakan diri.
Ringkas dampak dan respons industri
Google menekankan bahwa ekosistem proxy perumahan, ad-fraud, dan loader malware saling terkait. Pemutusan satu titik membantu, tapi pelaku cepat pindah ke loader atau SDK lain. Karena itu Google mendorong:
Baca juga Instagram Edits Mac Cara Download Alternatif CapCut
- audit keamanan independen untuk ODM oleh merek dan retailer,
- bukti consent yang bisa diaudit untuk layanan “bagi bandwidth”,
- kolaborasi ISP, marketplace, dan platform mobile untuk membatasi distribusi perangkat bermasalah.
Bagi konsumen, pesan Google cukup sederhana: beli perangkat terhubung dari produsen terpercaya, aktifkan proteksi bawaan, dan waspadai aplikasi yang menjanjikan uang dari sisa kuota internet.
Checklist
- Catat merek, model, dan versi firmware TV box
- Periksa aplikasi sistem mencurigakan (
x.cpe,com.oemservice,com.abc.nexus) - Pastikan Google Play Protect aktif dan jalankan scan
- Pantau pemakaian data router saat box idle
- Isolasi TV box di guest Wi-Fi bila tetap dipakai
- Cari firmware resmi bersih atau siapkan pengganti bersertifikasi
- Ganti sandi Wi-Fi dan akun yang pernah login di box
Poin penting
- XCPE adalah backdoor preload di firmware Android TV box, bukan sekadar APK dari luar.
- Google menuding Videostrong sengaja membangun dan menjual akses botnet.
- Lebih dari 1,3 juta perangkat masuk XCPE; C2 terkait ikut diputus.
- Backdoor bisa terpasang ulang dari
/oem/setelah reboot—butuh firmware bersih. - Di Indonesia, risiko paling dekat ada di TV box white-label murah di marketplace.
Referensi
- Google Threat Intelligence Group (2026). Shutting the Door on the XCPE Botnet
- BleepingComputer (2026). Google disrupts million-device XCPE Android malware botnet, bans TV box maker
- detikINET (2026). 1,3 Juta Android TV Box Kena Botnet, Google Blokir Perusahaan China
- Ars Technica (2026). Google dismantles botnet secretly running on 1.3 million Android TV boxes
- The Verge (2026). One of Google’s Android partners turned 1.3 million set-top boxes into a botnet
- SecurityWeek (2026). Google Dismantles XCPE Botnet of 1.3 Million Android Devices
- Synthient (2026). Investigation notes on Videostrong XCPE attribution via Mecool sample
- Google Android TV (2026). Partner and certified device guidance for consumers
- Trend Micro / TrendAI (2026). Related coverage on infected Android TV and IoT device counts
- HUMAN Security, Lumen, Plume (2026). Industry partners named in XCPE disruption
- Japan National Police Agency (2026). Coordinated disruption referenced by Google GTIG
- TechSpot via detikINET (2026). Consumer warning on hardware supply-chain malware
Pertanyaan Umum
Apakah semua Android TV box otomatis kena botnet XCPE?
Apa bedanya XCPE dengan virus yang diunduh sendiri?
Apakah mencabut Wi-Fi sudah cukup?
Apakah STB IndiHome ikut terdampak?
Bagaimana cara membeli TV box yang lebih aman?
Apa yang harus dilakukan jika Play Protect tidak bisa diaktifkan?
Kesimpulan
Botnet XCPE memperlihatkan risiko nyata di rantai pasok perangkat rumah: backdoor bisa datang dari pabrikan, bukan hanya dari unduhan pengguna. Google memutus Videostrong dan infrastruktur kontrolnya setelah lebih dari 1,3 juta Android TV box masuk jaringan kriminal untuk proxy dan ad-fraud.
Untuk pemilik TV box di Indonesia, langkah paling berguna sekarang adalah mengecek merek dan firmware, memantau aplikasi sistem serta trafik router, mengisolasi perangkat mencurigakan, lalu beralih ke perangkat bersertifikasi bila firmware bersih tidak tersedia. Keamanan STB murah bukan soal fitur 4K saja—sumber firmware sama pentingnya dengan harga di etalase.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar