Tutorial
OpenClaw Enterprise: Cara Pakai Control Plane Agen AI
29 Sep 2026: OpenClaw Enterprise (OCE) rilis MIT gratis. Cara setup lokal OCC, deploy agen pertama, beda vs OpenClaw biasa, plus catatan buat tim di Indonesia.

OpenClaw Foundation merilis OpenClaw Enterprise (OCE) pada 29 September 2026. Ini bukan chatbot baru. Ini control plane open-source buat mengatur armada agen AI persisten di infrastruktur sendiri — MIT license, self-host, tanpa bayar lisensi platform.
Artikel ini bedah cara pakai OpenClaw Enterprise: apa bedanya dari OpenClaw biasa, setup lokal lewat OCC, deploy agen pertama, soal keamanan, plus catatan praktis buat yang kerja dari Indonesia.
Apa itu OpenClaw Enterprise
OpenClaw Enterprise adalah platform vendor-neutral untuk mengelola agen, bukan model AI baru. README proyek bahkan bilang singkat: think of it as Kubernetes for agents.
Masalah yang mau dijawab simpel. OpenClaw sudah bisa jalan sebagai harness agen yang kuat. Tapi di kantor, IT sering melarang platform agen karena takut akses repo, credential, API, dan data produksi. OCE mau isi celah itu: biarkan agen tetap berguna, tapi ada multi-tenancy, batas keamanan, lifecycle, dan audit di satu tempat.
Komponen inti:
- OpenClaw Control Plane (OCC) — API + worker + console buat deploy dan kelola agen
- Installation — satu instalasi platform
- Namespace — isolasi agen, config, dan credential per batas kepercayaan
- Agent + AgentRevision — definisi agen + snapshot immutable saat deploy
- Gateway + Harness — data plane: terima pesan, panggil model, jalankan tool
- IAM + Audit — identitas, role, binding, dan jejak aktivitas
Status resmi hari ini: cocok untuk internal pilot, belum 1.0 production. Target 1.0 masih di akhir 2026. Kode di-develop di depan umum di GitHub openclaw/openclaw-enterprise.
Asal-usulnya menarik:
- Dimulai di dalam OpenAI, lalu didonasikan ke OpenClaw Foundation
- Dikembangkan bersama Red Hat dan NVIDIA
- OpenAI dan Red Hat sudah pilot internal
- Di OpenAI, agen internal bernama Androidclaw dipakai buat triage channel, cek build rusak, sampai bantu PR
Catatan: OCE beda dari OpenClaw Gateway biasa. Gateway = runtime satu operator. OCE = lapisan organisasi buat banyak agen, banyak namespace, dan policy bersama.
Cara pakai: setup lokal OCC

Jalur resmi buat coba: Local Setup di mesin Linux atau macOS. OCC, PostgreSQL, dan workload agen jalan di cluster Kubernetes lokal lewat k3d.
Prasyarat
Siapkan dulu:
- Docker Engine atau Podman
- k3d, kubectl, Helm
- Go sesuai
go.mod, Node.js 24+, pnpm sesuaipackage.json - Sekitar 20 GB storage container untuk build pertama
- Port lokal kosong: 3000 (API), 8443 (console), 6443 (Kubernetes API)
Belum butuh API key model cuma buat nyalain platform. Key OpenAI baru wajib saat deploy agen pertama.
Langkah singkat
Clone repo OCE, lalu dari root:
pnpm cli:build
export OCC_DEVELOPMENT_COMPUTE_DRIVER=kubernetes
export OCC_DEVELOPMENT_CONTROL_PLANE=kubernetes
export OCC_DEVELOPMENT_SANDBOX_DRIVER=none
./bin/occ dev up
Tiga export itu penting. Tanpa profil Kubernetes, occ dev up bisa jatuh ke Compose control-plane preview yang tidak bisa deploy Agents.
Tunggu sampai muncul pesan stack siap. Output biasanya berisi:
- URL API (loopback)
- Installation ID
- path service-key admin
- kubeconfig / context
- perintah cleanup
Simpan file service-key. Itu kredensial administrator — jangan commit, jangan share.
Buka console
- Import browser CA publik (
browser-ca.crt) ke trust store browser - Buka URL HTTPS console yang dicetak startup (port default 8443)
- Login sebagai
[email protected]dengan password dari file yang dicetak
Cek instalasi lewat CLI:
export OCC_URL='http://127.0.0.1:3000'
export OCC_SERVICE_KEY_FILE='/tmp/openclaw-development/initial-admin-service-key.json'
./bin/occ installation get
./bin/occ namespace list
Tunggu Namespace default status ready sebelum deploy agen. Namespace platform ini beda dari namespace Kubernetes yang juga bernama default.
Jalur Kubernetes produksi
Kalau sudah punya cluster sendiri, ikuti Kubernetes Setup di docs — Helm chart / instalasi ke cluster internal. Docker Compose tetap dipakai buat development lokal; produksi diarahkan ke Kubernetes yang sudah dioperasikan tim.
Baca juga WSL Containers: Cara Pakai di Windows Microsoft
Cleanup lokal:
./bin/occ dev down
Perintah itu menghapus cluster lokal, database, agen, credential, dan audit history.
Deploy agen pertama
Setelah stack siap, lanjut first agent. Docs memakai helper:
node scripts/first-agent.mjs my-agent --prompt 'What is 2 + 2?'
Yang terjadi di balik layar:
- Key OpenAI disimpan sebagai Secret platform (bukan di chat history)
- Agent dibuat dengan Embedded OpenClaw Harness
- Agent mendapat akses ke Secret-nya
- Deployment pertama diminta; tunggu gateway siap
- Ada verifikasi model, lalu prompt yang dikirim
Default model di walkthrough: gpt-6-astra. Bisa diganti lewat OPENCLAW_FIRST_AGENT_MODEL (ID polos, tanpa prefix openai/).
Praktik aman buat key:
- Pakai
OPENAI_API_KEY_FILEke file privat, atau - Inject lewat secret manager environment
- Jangan set keduanya sekaligus (docs bilang akan gagal)
- Jangan tempel key di Configuration JSON atau chat
Starter first-agent sengaja terbatas: jawab prompt model saja; tool dan native admin UI dimatikan. Kalau butuh tool atau UI native, buat Agent terpisah lewat console + Configuration penuh.
Mode eksekusi yang didukung:
| Mode | Ringkas |
|---|---|
| Embedded OpenClaw | Gateway + Harness satu workload |
| Dedicated Codex | Gateway terhubung ke Harness Codex terpisah |
flowchart TB
  Admin[Admin / CLI / Console] --> OCC[OpenClaw Control Plane]
  OCC --> NS[Namespace]
  NS --> Ag[Agent + Revision]
  Ag --> GW[Gateway + Harness]
  GW --> Model[Model provider]
  GW --> Tools[Tools / MCP / sandbox]
  OCC --> IAM[IAM + Audit]
Tips: Kalau setup lokal pakai OpenShell sandbox driver, first-agent model-turn workflow saat ini belum didukung. Pakai
OCC_DEVELOPMENT_SANDBOX_DRIVER=nonedulu sesuai quickstart.
Control plane vs OpenClaw biasa
Banyak orang sudah kenal OpenClaw sebagai agen pribadi / developer. OCE duduk di lapisan berbeda.
| Aspek | OpenClaw Gateway biasa | OpenClaw Enterprise |
|---|---|---|
| Fokus | Jalankan satu agen / satu batas operator | Kelola armada agen di org |
| Deploy | Docker Compose / host lokal | OCC + k3d lokal atau Kubernetes |
| Multi-tenant | Satu Gateway = satu trust boundary | Namespace + isolasi per tenant |
| Swap komponen | Lebih ke config runtime | Harness, model, sandbox bisa diganti |
| Lisensi | Open source (proyek OpenClaw) | MIT, gratis selamanya menurut Foundation |
| Kematangan | Sudah dipakai luas | Pilot internal; 1.0 nanti |
Yang bukan OCE:
- Bukan saingan langsung Dots (asisten karyawan di ChatGPT)
- Bukan ChatGPT Space (ruang kolaborasi)
- Bukan NanoClaw (runtime agen ringan personal)
- Lebih dekat kategori control plane seperti Runlayer, tapi modelnya open-source self-host, bukan SaaS berbayar
Ringkasnya: Dots = pekerja; Space = meja kerja bersama; OCE = infrastruktur IT buat mengatur armada agen.
OpenClaw Foundation juga menekankan: “gratis” berlaku ke lisensi control plane. Compute, storage, model API, dan biaya ops tetap tanggung organisasi.
Keamanan, IAM, dan audit
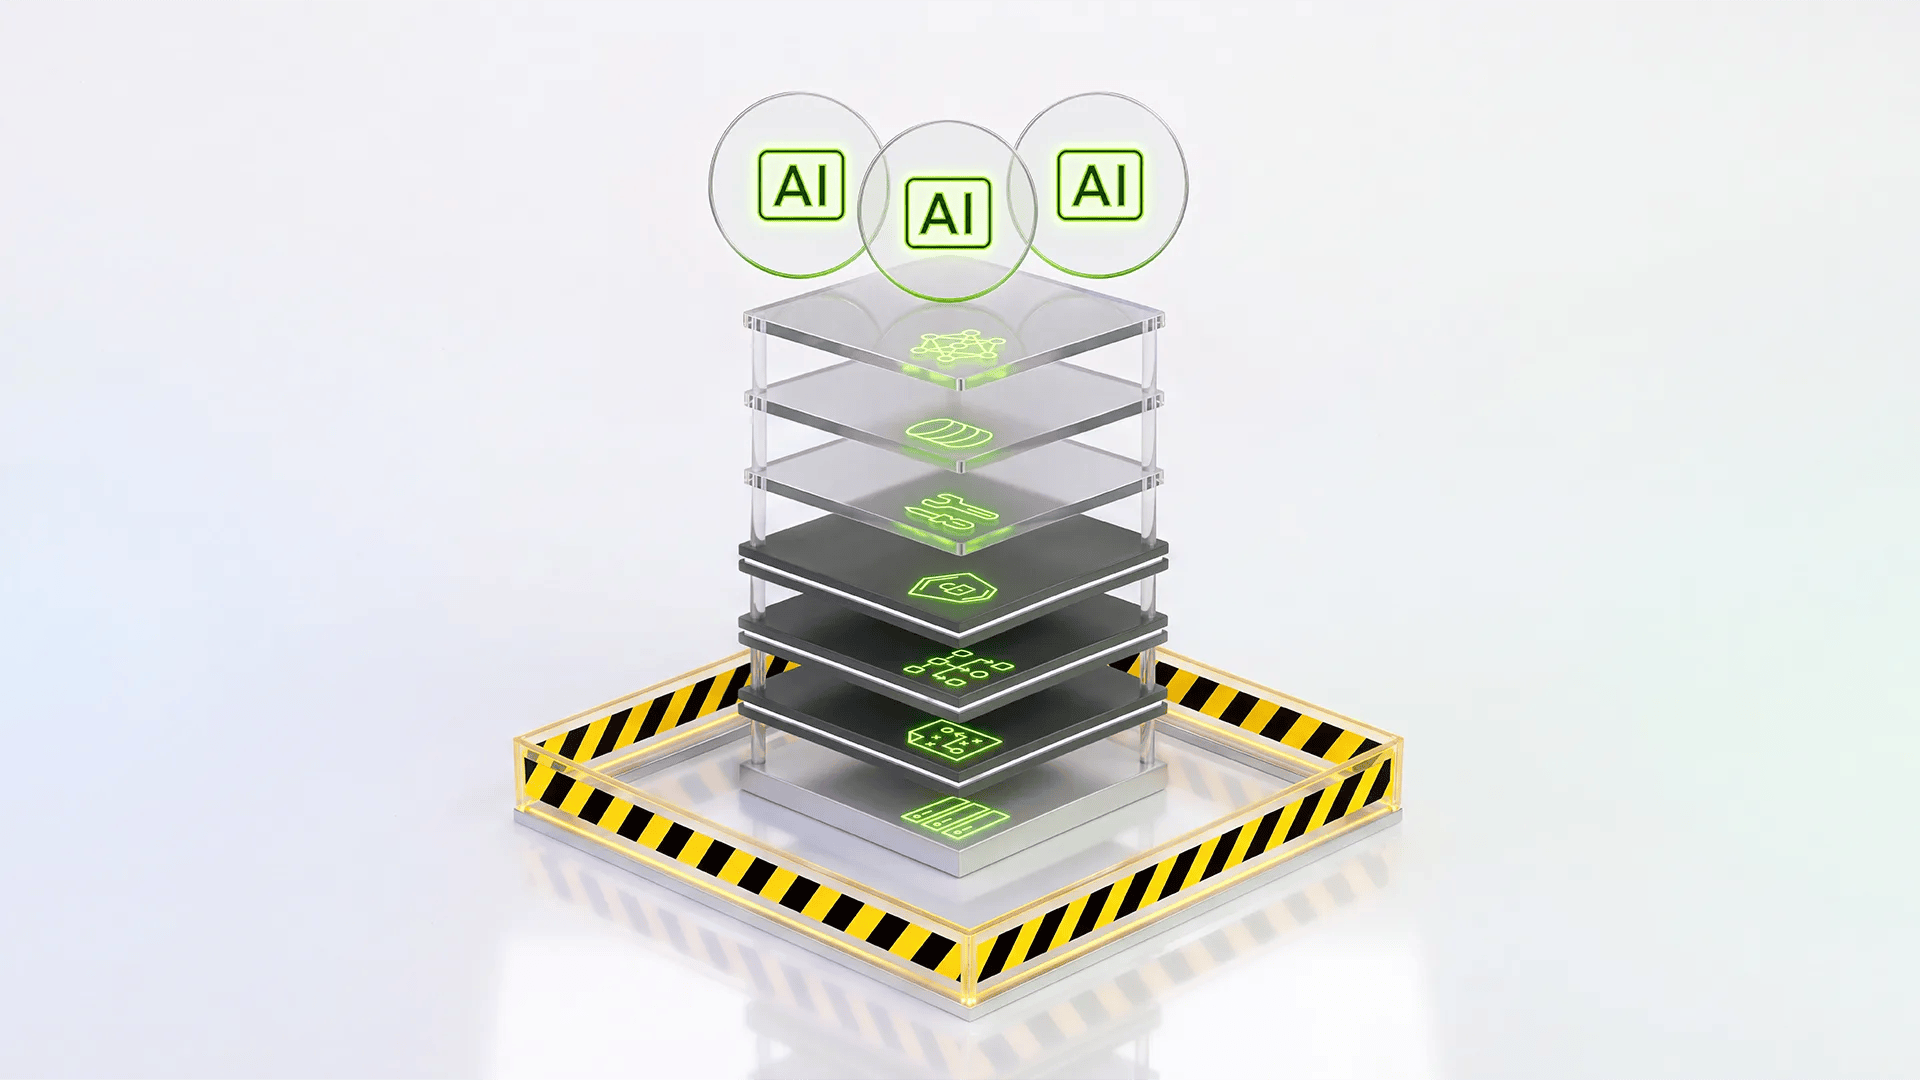
Security adalah fokus utama OCE. Yang sudah disebut di pengumuman dan docs:
- Hard boundaries antara workload trusted vs untrusted
- Sandboxing (driver bisa diganti; NVIDIA OpenShell ada di ekosistem yang sama)
- LLM-based reviews atas aksi agen
- Fine-grained permissions lewat IAM
- Audit events dengan sanitasi nilai sensitif
- Multi-tenancy lewat Namespace / isolasi instalasi
Model identitas di OCC:
- Principal — orang
- ServicePrincipal — otomatisasi / agen (tiap Agent punya ServicePrincipal sendiri)
- Role + AccessBinding — grant permission di scope
- Restriction — deny yang cocok
- Secret — nilai sensitif; API hanya balas metadata, bukan isi
Red Hat membawa pengalaman OpenShift: isolasi namespace, credential proxy, dan agent process yang diperlakukan untrusted. NVIDIA menyumbang arah OpenShell / Open Agent Safety Platform — deny-by-default, policy, audit trail di runtime.
Yang masih menyusul: reference architecture keamanan lengkap. Foundation bilang akan dibagikan dalam minggu-minggu setelah rilis. Jadi untuk sekarang, perlakukan OCE sebagai pilot terkendali, bukan “sudah lolos audit compliance kantor”.
Peringatan: Getting-started first agent masih meminta OpenAI API key untuk model default. Control plane-nya vendor-neutral; pengalaman bootstrap awal belum sepenuhnya model-agnostic di jalur tercepat.
Cocok dicoba dari Indonesia minggu ini
Buat tim di sini — startup, software house, atau IT internal — OCE relevan kalau sudah main-main agen OpenClaw / Codex dan mulai ditanya security: “siapa yang boleh jalanin agen?”, “auditnya di mana?”, “bisa di-host di VPC kita?”.
Yang praktis dipikirin:
Baca juga Antigravity Agent: Cara Pakai di Gemini API
- Self-host — data dan credential tetap di mesin/cluster sendiri; cocok kalau policy melarang SaaS agen asing
- Biaya — lisensi OCE gratis; yang keluar uang: VPS/K8s, storage, dan token model (sering USD)
- Konektivitas — cluster harus bisa reach provider model. Di kantor dengan proxy ketat, uji egress dulu
- Pilot sempit — satu Namespace, satu Agent tanpa tool dulu, baru longgarkan
- Skill lokal — butuh orang yang nyaman Docker/K8s/Helm. Kalau belum, mulai dari Local Setup di laptop engineer, jangan langsung production
- Bandingkan jalur — kalau cuma butuh asisten karyawan di ChatGPT, Dots/Space lebih ringan. OCE buat yang mau kontrol infrastruktur
Tidak perlu VPN khusus hanya untuk baca docs. Hambatan yang lebih sering: approval security, akses kartu bayar API model, dan kapasitas orang yang mau jaga cluster.
OCE vs alternatif yang sering dibandingkan
Supaya tidak campur:
| Produk | Lapisan | Model bisnis | Catatan singkat |
|---|---|---|---|
| OpenClaw Enterprise | Control plane agen | MIT, self-host | Fleet governance; pilot |
| OpenClaw Gateway | Runtime agen | Open source | Satu trust boundary per Gateway |
| NanoClaw | Runtime ringan | Open source | Isolasi container per agen personal |
| Dots + Space | UX karyawan + kolaborasi | Produk OpenAI | Cloud OpenAI; bukan self-host control plane |
| Runlayer | Control plane komersial | Venture / SaaS+hosted | Shadow AI, MCP catalog, policy lintas tool |
| Bedrock / AgentCore | Managed cloud AWS | Pay-as-you-go AWS | Agen di dalam AWS; beda stack |
Kalau tujuan “satu agen di laptop buat coding”, OpenClaw biasa atau NanoClaw cukup. Kalau tujuan “puluh-an agen lintas tim dengan IAM dan audit”, barulah OCE masuk shortlist.
Checklist
- Clone
openclaw/openclaw-enterprisedan cek docs Getting Started - Install Docker/Podman, k3d, kubectl, Helm, Node 24+, pnpm, Go
- Siapkan ~20 GB storage container + port 3000/8443/6443
pnpm cli:buildlalu set tiga env driver Kubernetes- Jalankan
./bin/occ dev upsampai stack ready - Import browser CA; login console admin lokal
- Simpan service-key + password admin di tempat aman
- Pastikan Namespace
defaultstatus ready - Siapkan OpenAI API key (file privat) untuk first agent
node scripts/first-agent.mjs <nama> --prompt '...'sampai model verified- Evaluasi IAM, audit, dan sandbox sebelum longgarkan tool
- Rencana: tetap pilot atau tunggu 1.0 + reference architecture
Poin penting
- OpenClaw Enterprise rilis 29 September 2026, lisensi MIT, self-host, gratis lisensi platform
- Bukan model baru: ini control plane (OCC) buat deploy dan kelola agen persisten
- Asal dari OpenAI, sekarang di OpenClaw Foundation bersama Red Hat dan NVIDIA
- Setup lokal: k3d + profil Kubernetes; produksi: cluster Kubernetes yang sudah dioperasikan
- First agent butuh API key model; default walkthrough pakai gpt-6-astra
- Status: internal pilot, belum 1.0; reference architecture keamanan masih menyusul
- Di Indonesia: cocok buat tim yang sudah pegang K8s dan butuh governance agen di infrastruktur sendiri
Referensi
- OpenClaw Foundation (2026). OpenClaw Enterprise - The Open Agent Platform
- OpenClaw Enterprise GitHub (2026). openclaw/openclaw-enterprise README
- OpenClaw Docs (2026). Set up OpenClaw Enterprise locally (quickstart)
- OpenClaw Docs (2026). Deploy your first Agent
- OpenClaw Docs (2026). OpenClaw Enterprise concepts
- VentureBeat (2026). OpenClaw launches free enterprise control plane for persistent AI agents
- RuntimeWire (2026). OpenClaw makes its agent control plane free for enterprise deployment
- Crypto Briefing (2026). OpenClaw launches free enterprise control plane for AI agents
- OpenClaw Docs (2026). Docker install and Gateway operations
- OpenClaw Docs (2026). Multi-tenant hosting and Fleet cells
- NVIDIA Developer Blog (2026). OpenShell and Open Agent Safety Platform materials
- RJ Marsan / OpenAI quote via OpenClaw Enterprise announcement (2026)
- OpenClaw Docs (2026). Kubernetes setup and production agent deploy guides
Pertanyaan Umum
Apa itu OpenClaw Enterprise?
Bagaimana cara pakai OpenClaw Enterprise di laptop?
Apakah OpenClaw Enterprise benar-benar gratis?
Apa bedanya dengan OpenClaw biasa atau Dots?
Apakah sudah siap production di kantor?
Bisakah dicoba dari Indonesia sekarang?
Kesimpulan
OpenClaw Enterprise menjawab pertanyaan yang semakin sering muncul di 2026: model sudah pintar, tapi siapa yang menjaga armada agen di kantor? Dengan OCC, Namespace, IAM, dan audit — plus lisensi MIT yang self-host — jalur pilot jadi lebih masuk akal tanpa langsung beli control plane komersial.
Buat yang di Indonesia, mulai pelan: satu instalasi lokal, satu Agent tanpa tool, ukur seberapa nyaman tim dengan K8s dan biaya model. Teman-teman yang sudah pegang OpenClaw sehari-hari bisa naik ke OCE saat butuh batas organisasi, bukan cuma satu gateway pribadi. Kalau yang dibutuhkan cuma asisten di ChatGPT, Dots mungkin lebih cepat; kalau yang dibutuhkan kontrol infrastruktur agen, OCE layak masuk daftar uji minggu ini.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar